Technology Risk Management (TRM)
Technologie ist aus der Wertschöpfung moderner Unternehmen nicht mehr wegzudenken. Gleichzeitig nimmt das Risiko technischer Störungen, Sicherheitslücken und regulatorischer Verstöße spürbar zu. Da Geschäftsmodelle zunehmend digital unterstützt werden, wird der Umgang mit technologischen Risiken zu einem entscheidenden Erfolgsfaktor.
Technology Risk Management (TRM) hat sich daher als zentrale Disziplin etabliert, um Risiken systematisch zu identifizieren, zu bewerten, zu überwachen und zu steuern. Dieser Artikel bietet einen fundierten Einstieg in das Thema TRM, erklärt die wichtigsten Konzepte und zeigt, wie Unternehmen mithilfe von Enterprise Architecture Management – insbesondere durch den Einsatz von LUY – ihre Risikolandschaft effektiv beherrschen können.
Was ist Technology Risk Management?
Technology Risk Management umfasst alle Maßnahmen, die darauf abzielen, Risiken im Zusammenhang mit dem Einsatz von IT-Systemen, digitalen Plattformen, Anwendungen und technischen Infrastrukturen systematisch zu managen. Ziel ist es, potenzielle Schäden für das Unternehmen frühzeitig zu erkennen und geeignete Gegenmaßnahmen zu definieren. TRM greift dabei nicht nur im IT-Betrieb, sondern entlang des gesamten Lebenszyklus von Technologien – von der Planung über die Implementierung bis zum Betrieb und zur Stilllegung.
Im Zentrum steht eine zentrale Fragestellung: Welche technologischen Risiken gefährden die Geschäftsprozesse des Unternehmens – und wie lassen sich diese Risiken beherrschbar machen? Anders als im klassischen IT-Risikomanagement, das häufig rein operativ ausgerichtet ist, verfolgt TRM einen integrativen, unternehmensweiten Ansatz. Es schafft eine Verbindung zwischen Technologie, Business Impact und strategischer Steuerung.
Beispiele für Technologierisiken
Technologierisiken können sehr unterschiedlich ausfallen. Zu den häufigsten Szenarien zählen:
- Veraltete oder nicht mehr unterstützte Systeme (Technologieobsoleszenz)
- Kritische Sicherheitslücken in eingesetzten Softwarekomponenten
- Unzureichende Skalierbarkeit bei wachsenden Geschäftsanforderungen
- Nicht dokumentierte oder falsch konfigurierte Schnittstellen
- Abhängigkeit von nicht mehr verfügbaren Anbietern oder Ressourcen
- Intransparente Informationsflüsse
Diese Risiken wirken sich nicht nur auf die IT, sondern auf die gesamte Organisation aus – bis hin zur Gefährdung geschäftskritischer Prozesse oder zur Verletzung regulatorischer Auflagen.
Ziele eines funktionierenden TRM-Ansatzes
Technology Risk Management verfolgt im Wesentlichen vier Ziele:
- Transparenz schaffen: Risiken sollen sichtbar, bewertbar und nachvollziehbar sein. Das erfordert ein konsistentes Inventar relevanter Technologien und deren Abhängigkeiten.
- Risiken bewerten: Die Kritikalität einzelner Risiken muss anhand ihres potenziellen Einflusses auf Geschäftsprozesse, Kunden und Compliance bewertet werden.
- Maßnahmen definieren: Für erkannte Risiken sollen konkrete Gegenmaßnahmen geplant, priorisiert und in bestehende Steuerungsprozesse integriert werden.
- Überwachung etablieren: Risiken ändern sich im Zeitverlauf. Daher ist ein kontinuierliches Monitoring erforderlich, das Veränderungen frühzeitig erkennt und die Wirksamkeit von Maßnahmen überprüft.
Unterschied zu klassischem IT-Risikomanagement
Während klassisches IT-Risikomanagement häufig im Betrieb angesiedelt ist – etwa in der Informationssicherheit, in der Infrastruktur oder im Notfallmanagement – erweitert TRM den Blickwinkel. Es betrachtet nicht nur einzelne Systeme, sondern die Wechselwirkungen innerhalb der gesamten IT-Architektur und bezieht fachliche Auswirkungen systematisch mit ein. TRM ist also weniger reaktiv und operativ, sondern strategisch, übergreifend und geschäftsorientiert.
Warum TRM heute so wichtig ist
Digitale Transformation, hybride Systemlandschaften, wachsende Regulatorik und steigende Erwartungen an Sicherheit und Verfügbarkeit erhöhen den Druck auf Organisationen, Risiken vorausschauend zu managen. Gleichzeitig entstehen durch Cloud-Services, API-basierte Integrationen und Third-Party-Software neue Risikodimensionen, die sich mit klassischen Mitteln kaum mehr überblicken lassen.
Hinzu kommen externe Bedrohungen wie Ransomware oder Angriffe auf Lieferketten. All das macht deutlich: Ohne strukturiertes TRM droht der Verlust der Kontrolle über zentrale Technologien – mit potenziell gravierenden Folgen für Betrieb, Image und Geschäftskontinuität.
TRM braucht eine fundierte Datenbasis
Die Grundlage für wirksames Technology Risk Management ist ein belastbares, vollständiges Architektur-Inventar. Unternehmen müssen wissen, welche Technologien im Einsatz sind, wie sie miteinander verbunden sind, welche Prozesse sie unterstützen, wer verantwortlich ist, und in welchem Zustand sich die Systeme befinden.
Ohne diese Transparenz bleibt das Risikomanagement lückenhaft. Genau an dieser Stelle wird Enterprise Architecture Management (EAM) zur Voraussetzung. Nur wenn eine konsistente, gepflegte Architektur vorliegt, lassen sich Risiken zielgerichtet bewerten und steuern.
LUY als Enabler für wirksames TRM
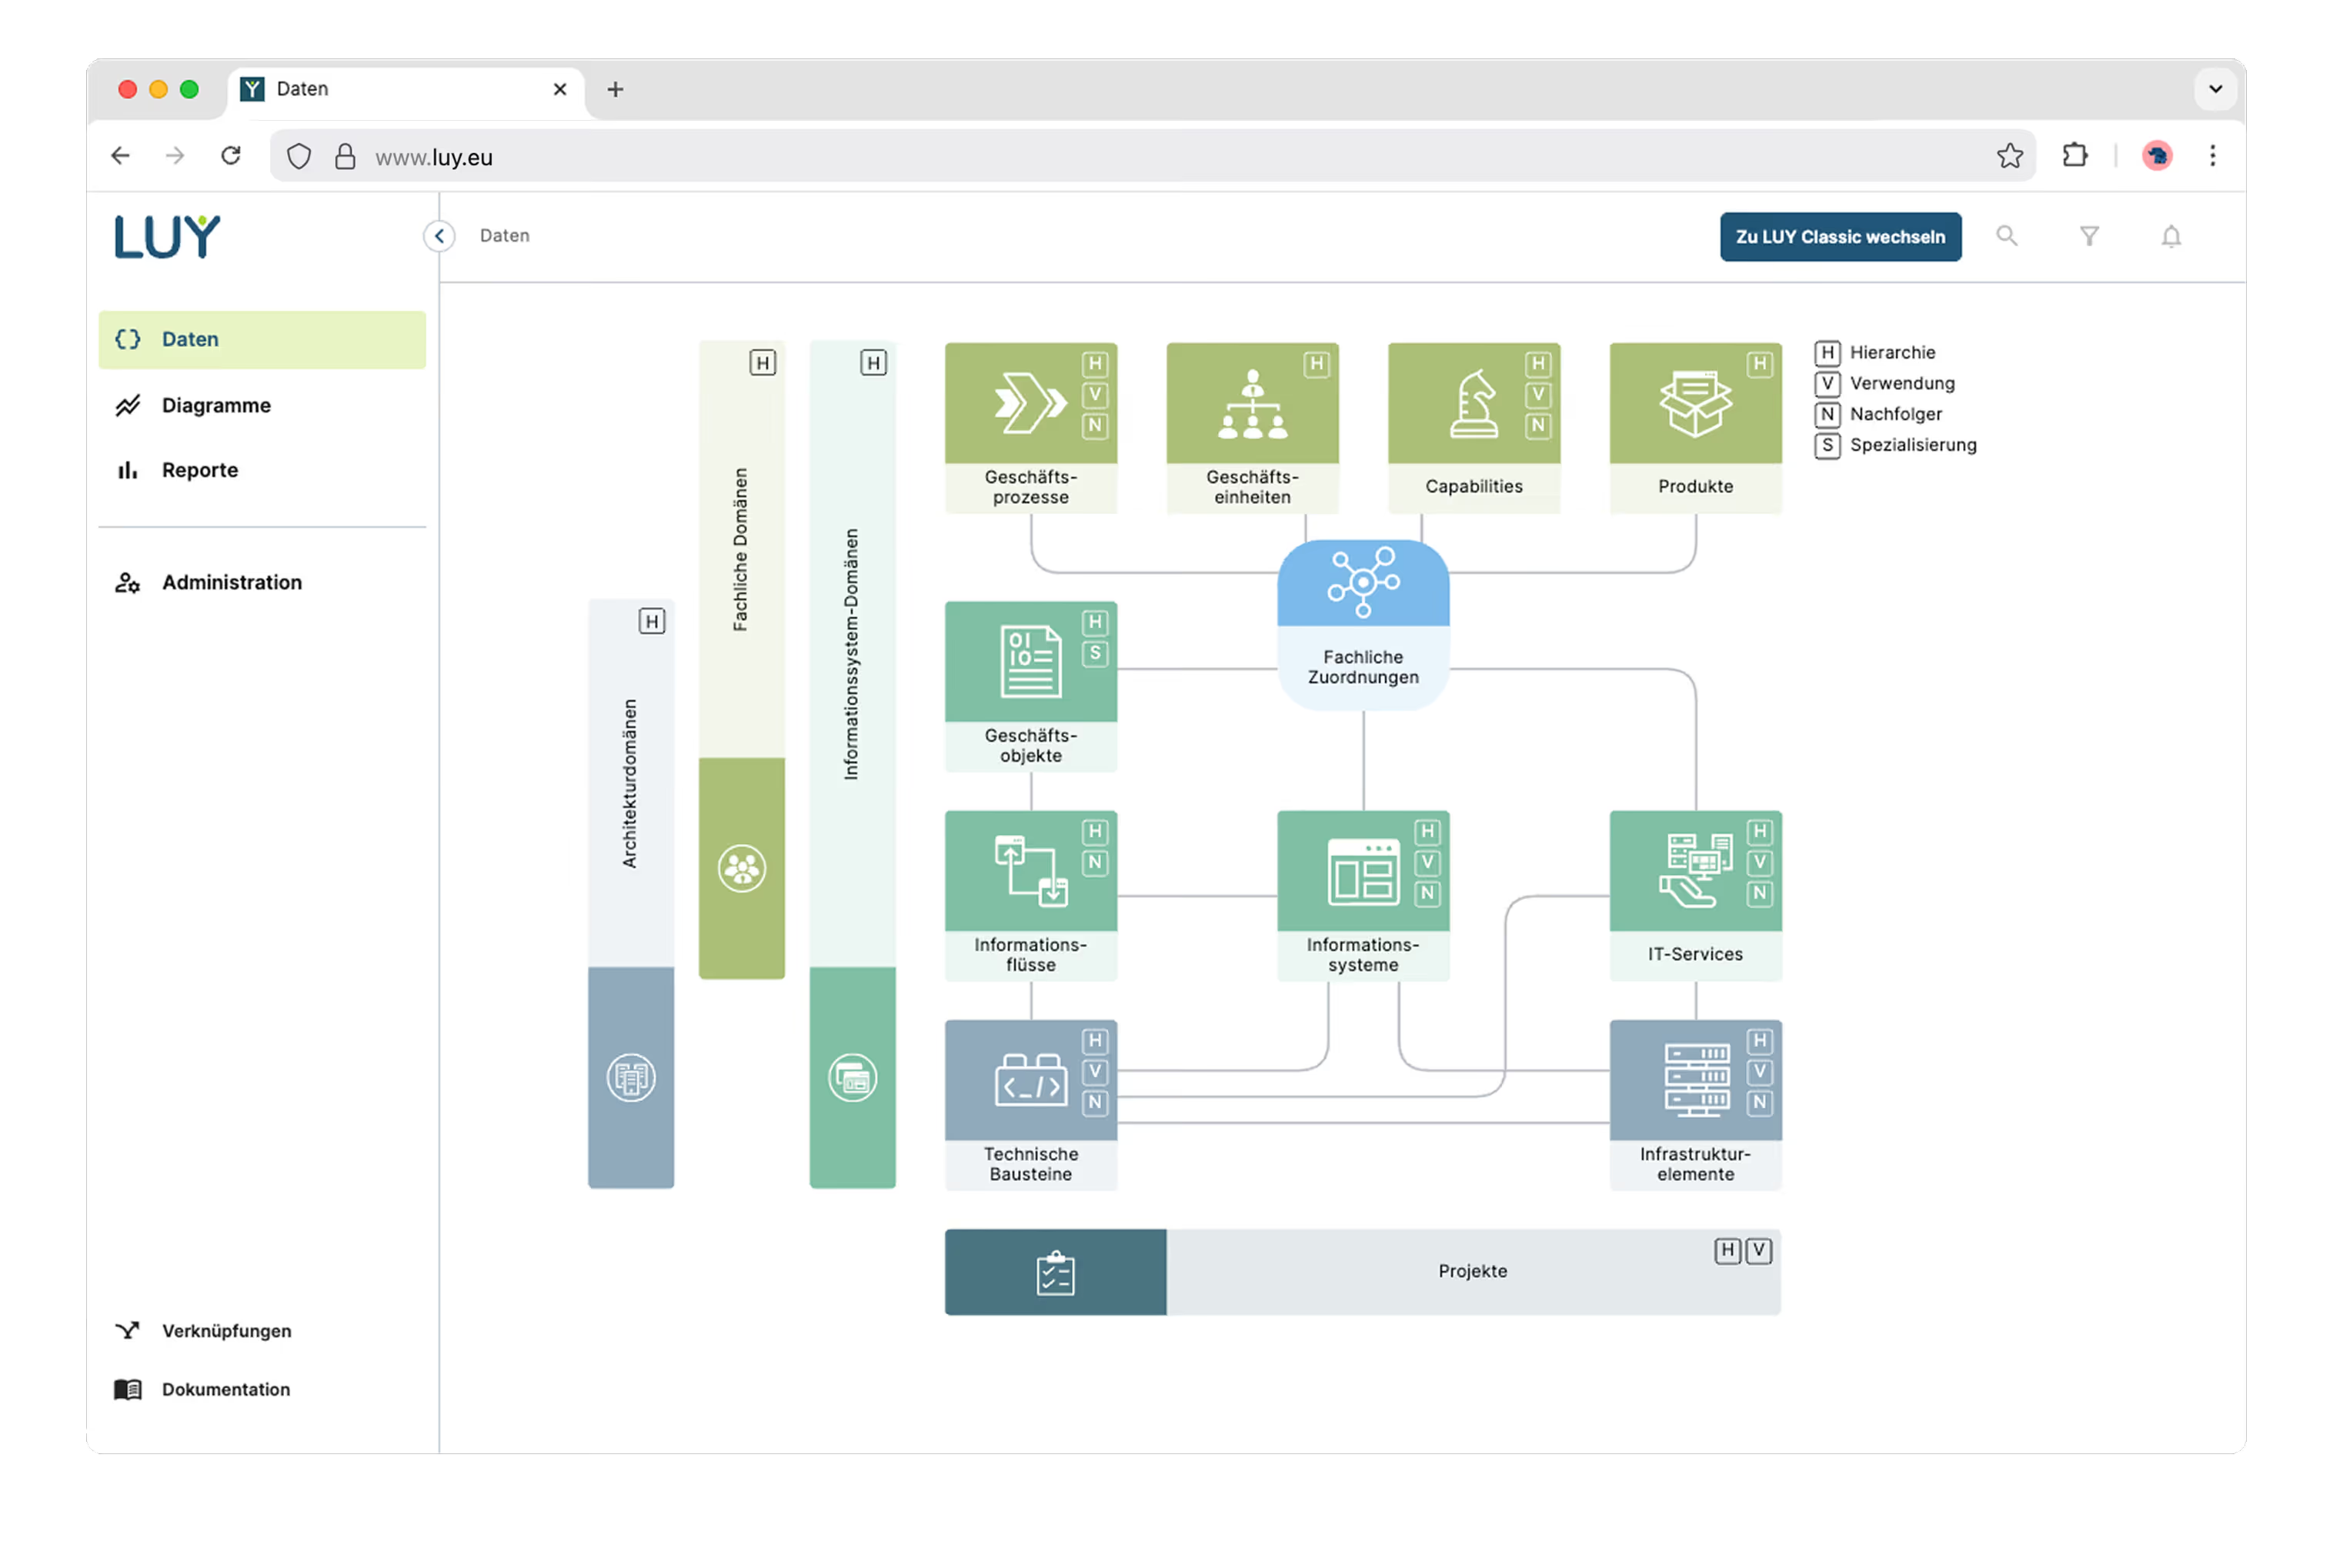
LUY ist ein Tool zur modellbasierten Steuerung von Unternehmensarchitekturen. Es ermöglicht Organisationen, technische Komponenten, Anwendungen, Datenflüsse, Prozesse und Verantwortlichkeiten zentral zu dokumentieren, zu bewerten und weiterzuentwickeln. Im Kontext von TRM liefert LUY die notwendige Grundlage, um Risiken strukturiert zu identifizieren und zu bewerten. Unternehmen können:
- Risikorelevante Anwendungen identifizieren und klassifizieren
- Den Zustand technischer Komponenten dokumentieren
- Veraltete Technologien systematisch markieren
- Datenflüsse mit Sicherheitsanforderungen verknüpfen
- Technische Abhängigkeiten visualisieren und bewerten
- Risiken in Heatmaps und Übersichten darstellen
Diese Informationen stehen nicht isoliert, sondern sind in die Gesamtsicht der Architektur eingebettet. So entsteht ein vollständiges Bild über die technologische Risikolandschaft – abgestimmt auf die Geschäftsprozesse und Verantwortungsbereiche.
Integration von TRM in bestehende Prozesse
TRM sollte nicht als isoliertes Projekt aufgesetzt, sondern als dauerhafte Managementdisziplin verstanden werden. Entscheidend ist die Integration in bestehende Steuerungsprozesse – etwa:
- Architektur-Reviews
- Projektfreigaben
- Investitionsentscheidungen
- IT-Governance-Gremien
LUY unterstützt diese Integration durch rollenbasierte Zugriffe, automatisierte Reports und die Anbindung an bestehende Tools. So kann sichergestellt werden, dass Risiken dort besprochen werden, wo Entscheidungen getroffen werden – auf Basis konsistenter Daten.
Zusammenhang mit regulatorischen Anforderungen
In vielen Branchen – etwa im Finanzsektor, in der Gesundheitswirtschaft oder in der Energieversorgung – steigen die regulatorischen Anforderungen an das Management technischer Risiken. Gesetze und Standards wie DORA, ISO 27001 oder NIS2 fordern explizit ein strukturiertes Risikomanagement auf technischer Ebene.
Mit LUY lassen sich die dafür notwendigen Nachweise vorbereiten: durch nachvollziehbare Bewertungen, eine konsistente Dokumentation der architektonischen Elemente und Zuständigkeiten sowie eine revisionssichere Datenhaltung. Das erleichtert Audits, reduziert Prüfaufwände und erhöht die Governance-Reife.
LUY macht Risiken sichtbar – auch für Fachbereiche
Ein besonderer Vorteil von LUY liegt in der Visualisierung. Risiken lassen sich in grafischen Modellen, Tabellen oder interaktiven Übersichten darstellen. So können auch Fachbereiche, Management und nicht-technische Stakeholder ein Verständnis für die technische Risikolage entwickeln. Gerade bei strategischen Entscheidungen – etwa der Auswahl neuer Plattformen, der Integration externer Lösungen oder der Konsolidierung von Systemen – ist diese Transparenz entscheidend. Risiken werden nicht versteckt oder verharmlost, sondern offen adressiert, bewertet und mit passenden Maßnahmen versehen.
TRM als kontinuierlicher Prozess
Technologierisiken sind dynamisch, denn Technologien entwickeln sich weiter und Bedrohungen und Rahmenbedingungen ändern sich. Deshalb darf TRM nicht als einmalige Maßnahme verstanden werden. LUY unterstützt diesen kontinuierlichen Charakter durch:
- Historisierung von Bewertungen
- Vergleich von Ziel- und Ist-Architekturen
- Automatisierte Reports für Reviews und Audits
- Schnittstellen zu CMDBs oder Monitoring-Tools
So wird TRM zu einem integralen Bestandteil der Architekturarbeit – und bleibt auch bei wachsender Komplexität steuerbar.