SaaS Security Checklist and Assessment Questionnaire: Grundlagen, Relevanz und konkrete Umsetzung
Cloudbasierte Anwendungen prägen inzwischen weite Teile der IT-Landschaft. Software-as-a-Service (SaaS) gehört zu den am häufigsten genutzten Modellen – sei es in Form von Kollaborations-Tools, CRM-Systemen oder branchenspezifischen Fachanwendungen. Damit einher geht eine zentrale Herausforderung: die Sicherheit von SaaS-Anwendungen.
Wer SaaS-Lösungen einsetzt, ist mit komplexen Fragen rund um Datenschutz, Zugriffsmanagement und Compliance konfrontiert. Eine strukturierte SaaS Security Checklist sowie ein Assessment Questionnaire helfen Unternehmen, diese Aufgaben systematisch anzugehen. Der folgende Artikel gibt einen fundierten Überblick über die wesentlichen Aspekte von SaaS-Sicherheit, zeigt typische Schwachstellen auf und erklärt, wie LUY als EAM-Lösung die Umsetzung effizient unterstützt.
Was SaaS Security konkret bedeutet
SaaS Security umfasst sämtliche Maßnahmen, die die sichere Nutzung von cloudbasierten Anwendungen über den gesamten Lifecycle hinweg sicherstellen. Dabei stehen drei Perspektiven im Vordergrund: die technische Infrastruktur, organisatorische Richtlinien und die Einhaltung regulatorischer Anforderungen.
Im Gegensatz zu klassischen On-Premises-Anwendungen liegt die Verantwortung für viele Sicherheitsaspekte bei den Anbietern. Trotzdem verbleiben zahlreiche Risiken beim nutzenden Unternehmen, etwa im Hinblick auf Identitätsmanagement, Konfigurationssicherheit und die Auswahl vertrauenswürdiger Provider.
Warum SaaS Security systematisch angegangen werden muss
In der Praxis zeigt sich immer wieder, dass Unternehmen ihre SaaS-Landschaften nicht ausreichend erfassen. Einzelne Fachbereiche beschaffen Anwendungen direkt, IT-Abteilungen verlieren den Überblick, Shadow IT entsteht. Laut einer Studie von IBM (2023) werden im Schnitt 45 % der im Unternehmen eingesetzten SaaS-Lösungen ohne Einbindung der IT-Abteilung eingeführt.
Diese unstrukturierte Nutzung führt zu erheblichen Risiken:
- Unklare Datenflüsse
- Fehlende Zugriffsprotokolle
- Nicht dokumentierte Integrationen mit sensiblen Systemen
Ein strukturierter Sicherheitsansatz ist deshalb unerlässlich, um diese Risiken zu minimieren.
Zentrale Bausteine einer SaaS Security Checklist
Eine gute SaaS Security Checklist berücksichtigt technische, organisatorische und vertragliche Kriterien. Je nach Reifegrad des Unternehmens kann sie unterschiedlich tief ausfallen. Im Kern sollten aber folgende Bereiche abgedeckt werden:
1. Anbieterprüfung Bevor eine SaaS-Anwendung eingeführt wird, muss der Anbieter systematisch evaluiert werden. Dazu gehören:
- Sicherheitszertifikate (ISO 27001, SOC 2, BSI C5)
- Rechenzentrumsstandorte und Datenschutzrecht
- Business Continuity Konzepte
- Incident-Management-Prozesse
2. Datenklassifikation und -verarbeitung Nicht alle Daten dürfen ohne weiteres in einer SaaS-Lösung verarbeitet werden. Unternehmen müssen definieren, welche Informationen verarbeitet werden dürfen und wie die Trennung von besonders schützenswerten Daten gewährleistet ist.
3. Zugriff und Identitätsmanagement Ein zentrales Element ist die Sicherstellung, dass nur berechtigte Personen auf die Anwendung zugreifen können:
- Single Sign-on (SSO)
- Multifaktor-Authentifizierung
- Rollenkonzepte und Berechtigungsvergaben
4. Logging und Monitoring Transparenz über die Nutzung der Anwendung ist ein weiterer Kernpunkt. Die Lösung muss Logs bereitstellen, die zentral ausgewertet werden können. Wichtig ist die Kompatibilität mit SIEM-Systemen.
5. Vertragsgestaltung und Exit-Strategie Viele Sicherheitsrisiken zeigen sich erst beim Wechsel des Anbieters. Klare Regelungen zur Datenrückgabe, zum Löschkonzept und zur API-Verfügbarkeit bei Vertragsende sind notwendig.
Assessment Questionnaire: Die richtige Tiefe finden
Ein Assessment-Fragebogen dient der systematischen Risikobewertung bei Neuanschaffung oder periodischer Überprüfung von SaaS-Lösungen. Dabei kommt es auf die Balance an: Ein Fragebogen, der zu grob bleibt, verfehlt seine Wirkung. Ein überkomplexer Katalog dagegen schreckt Fachbereiche ab.
Erfolgreiche Fragebögen folgen einem gestuften Aufbau:
- Basisteil mit Fragen zu allgemeinen Sicherheitsstandards
- Erweiterungsteil für geschäftskritische Anwendungen
- Ergänzungen für branchenspezifische Anforderungen (z. B. Gesundheitsdaten, Finanzdaten)
Hilfreich ist eine strukturierte Aufteilung in Themenfelder:
- Allgemeine Anbieterinformationen
- Technische Sicherheitsmaßnahmen
- Datenschutz und Compliance
- Nutzer- und Rechteverwaltung
- Support und Eskalationsprozesse
LUY als Plattform zur Absicherung der SaaS-Landschaft
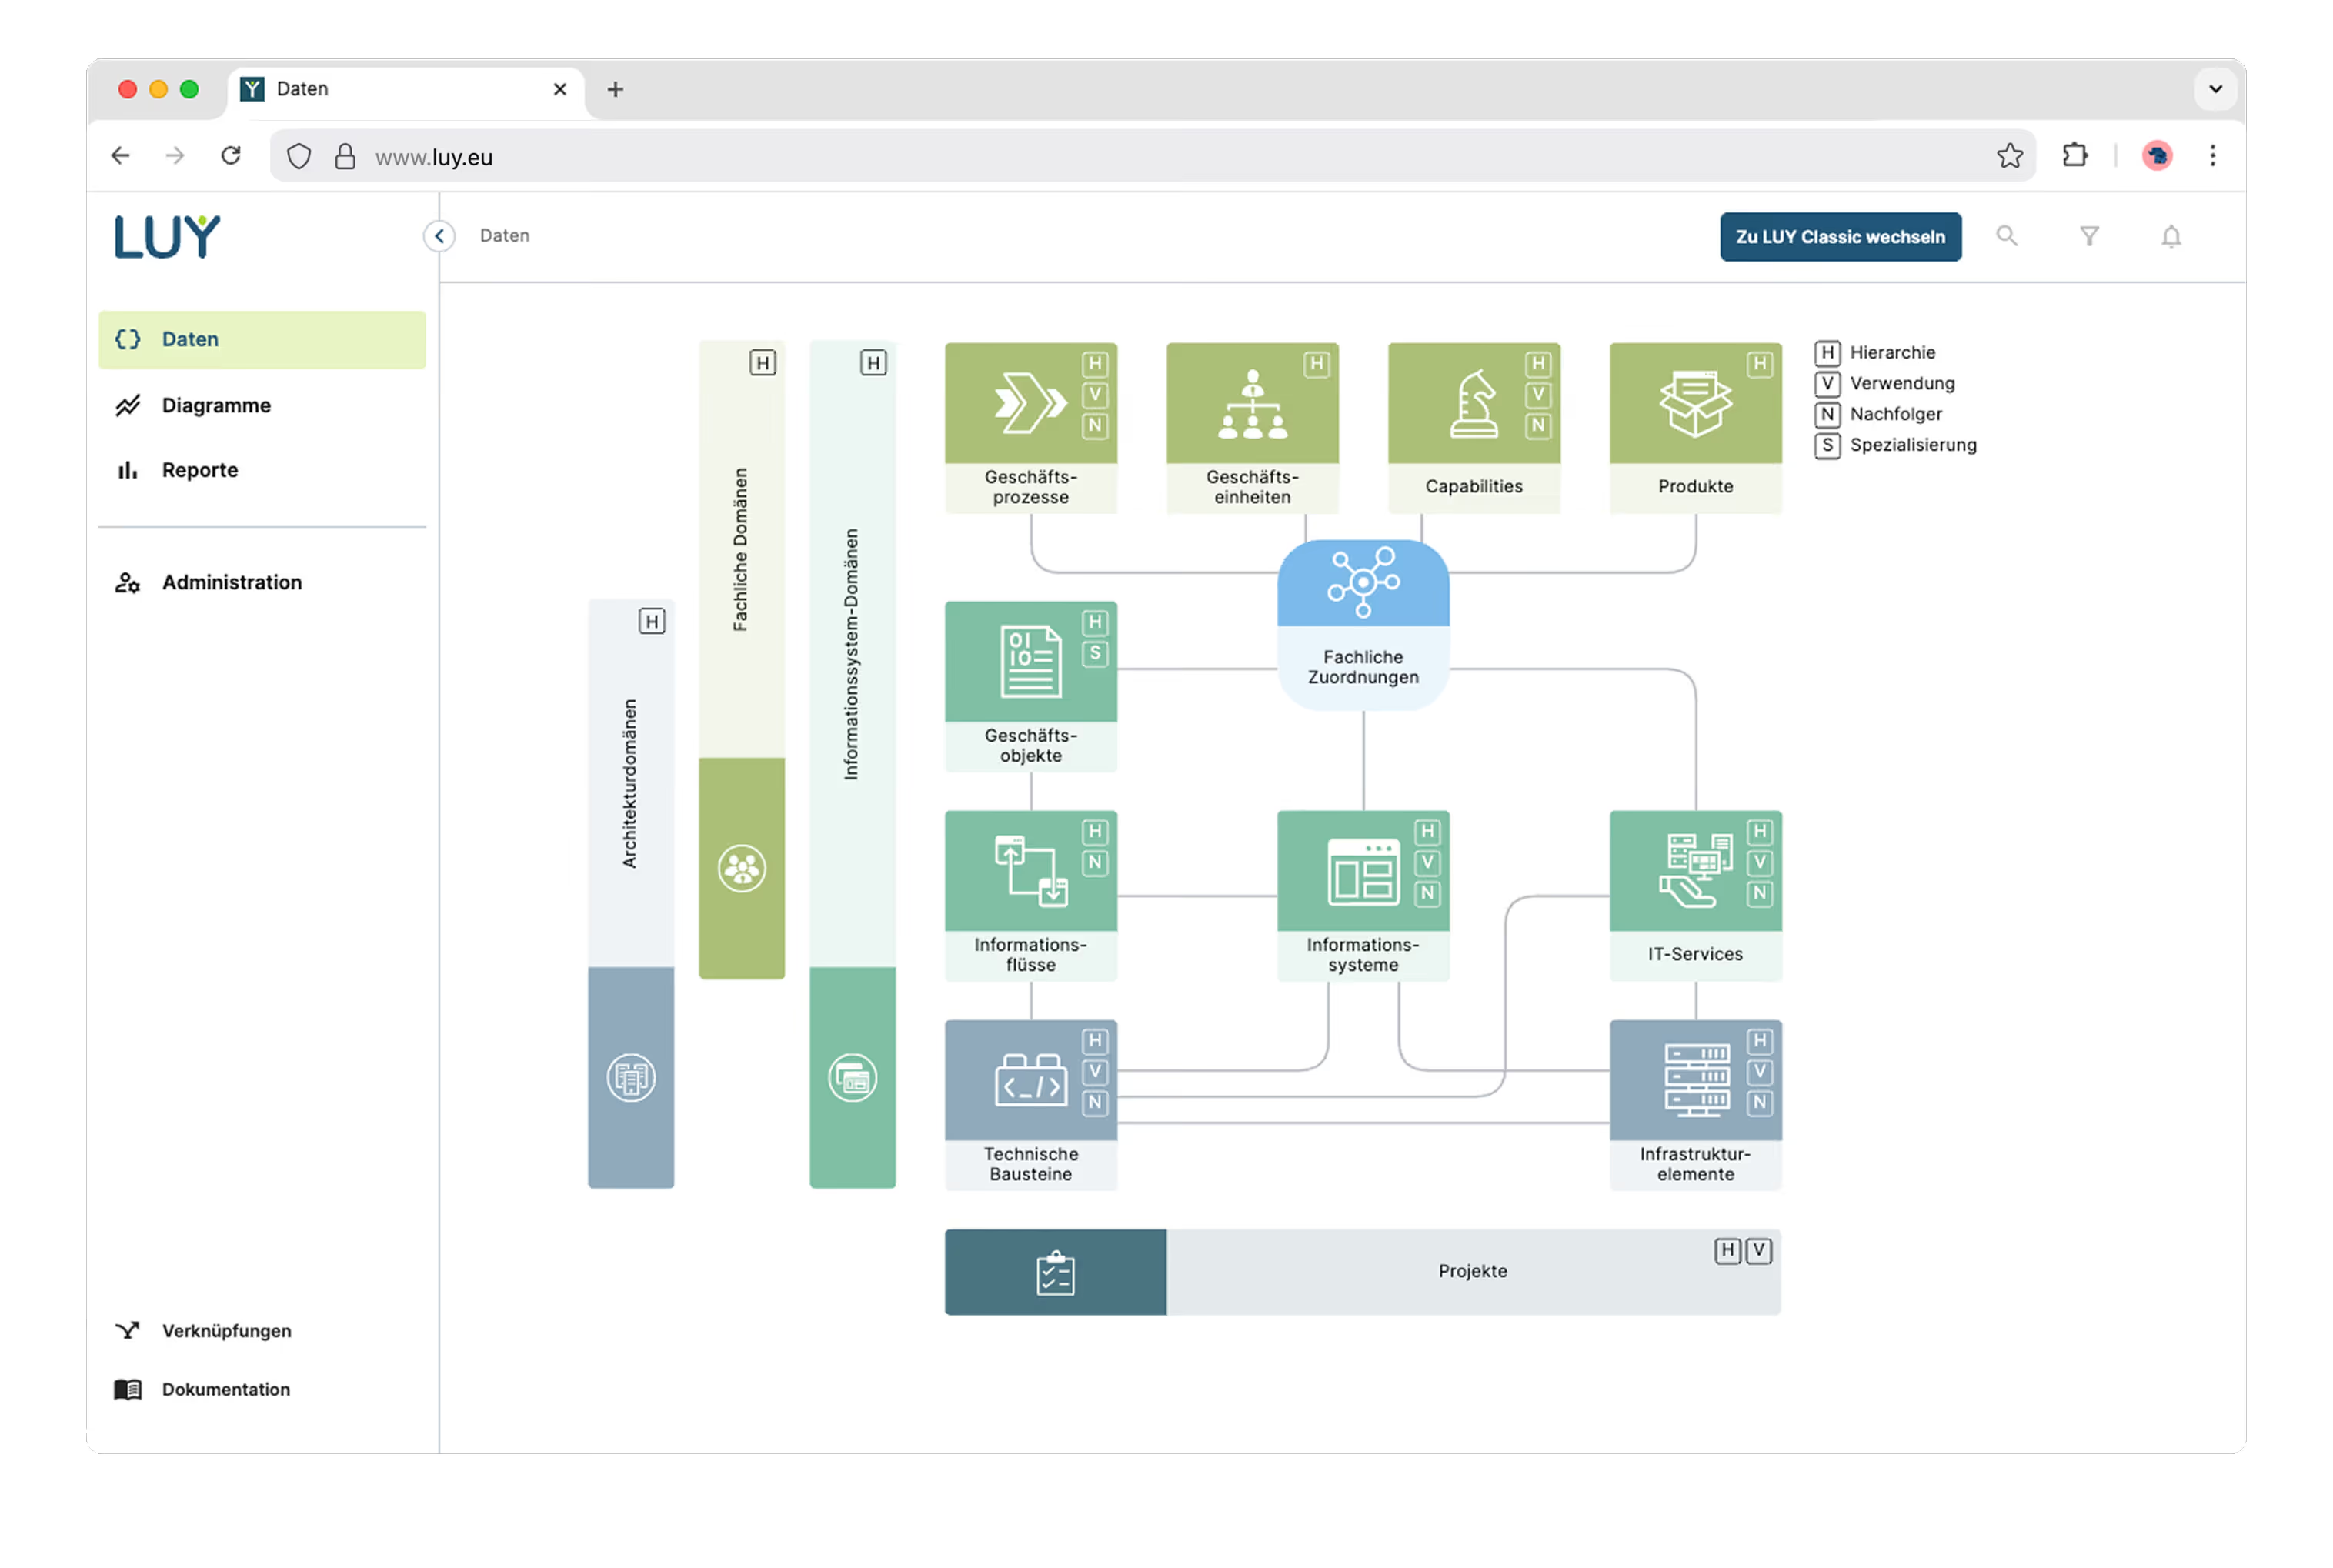
Gerade in heterogenen IT-Landschaften ist Transparenz der erste Schritt zur Sicherheit. LUY bietet die Möglichkeit, sämtliche Anwendungen zentral zu erfassen, zu bewerten und mit Attributen wie Datenschutzrisiken, Kritikalität oder Verantwortlichkeiten zu versehen. Die Applikationslandschaft lässt sich damit nicht nur dokumentieren, sondern auch aus Sicherheits- und Compliance-Sicht analysieren.
Wird eine neue SaaS-Lösung eingeführt, kann LUY als Governance-Plattform genutzt werden, um den Sicherheitsfragebogen zu verknüpfen, Verantwortliche zu dokumentieren und Freigabeprozesse zu steuern. Auch externe Risiken – etwa aus Integrationen zwischen mehreren SaaS-Anwendungen – lassen sich über LUY sichtbar machen.
Schatten-IT identifizieren und abbauen
Eine besondere Herausforderung im Bereich SaaS Security ist die sogenannte Schatten-IT. Anwendungen, die außerhalb der zentralen IT-Verantwortung eingeführt wurden, entziehen sich oft jeder Kontrolle. LUY ermöglicht es, diese Anwendungen sichtbar zu machen, indem Informationen aus verschiedenen Quellen wie CMDBs, Buchhaltungssystemen oder Benutzerverzeichnissen zusammengeführt werden.
Die Abbildung der IT-Governance-Strukturen innerhalb von LUY hilft dabei, klare Zuständigkeiten festzulegen und Prozesse zur Überprüfung der Sicherheitslage zu etablieren. Durch regelmäßige Reviews können Altanwendungen identifiziert, konsolidiert oder abgelöst werden.
SaaS Security als Teil der EAM-Perspektive
Sicherheit sollte nicht isoliert betrachtet werden. Im Rahmen eines Enterprise Architecture Managements kann SaaS Security eingebettet werden in übergeordnete Fragestellungen:
- Welche Unternehmensdaten werden wo verarbeitet?
- Welche Geschäftsprozesse sind betroffen?
- Welche regulatorischen Vorgaben gelten für welche Systeme?
LUY bietet hier einen systematischen Bezugsrahmen, um sicherheits- und Architektur relevante Informationen in Beziehung zu setzen. So kann etwa sichtbar gemacht werden, welche Capabilities durch SaaS-Anwendungen unterstützt werden und wie sich Sicherheitsvorfälle auf Prozessebene auswirken würden.
Best Practices zur Verankerung im Unternehmen
SaaS Security muss organisatorisch verankert werden. Eine Checkliste oder ein Fragebogen allein genügt nicht. Es bedarf klarer Prozesse, Rollen und Verantwortlichkeiten. Dafür haben sich folgende Best Practices bewährt:
- Klare Vorgaben für die Beschaffung neuer SaaS-Anwendungen
- Einbindung von IT-Security-, Datenschutz- und EAM-Verantwortlichen
- Schulungen für Fachbereiche zur Sensibilisierung
- Technische Plattform zur Dokumentation und Steuerung (z. B. LUY)
Besonders wichtig: Die Prüfung darf nicht nur bei der Erstbeschaffung erfolgen. Auch bestehende Anwendungen sollten regelmäßig auditiert und auf geänderte Anforderungen hin überprüft werden.
Aktuelle Entwicklungen und Ausblick
SaaS Security ist ein dynamisches Feld. Neue Anforderungen wie der Digital Operational Resilience Act (DORA) oder die NIS2-Richtlinie der EU verlangen eine zunehmende Formalisierung von Sicherheits- und Resilienzprozessen. Auch der verstärkte Einsatz von KI in SaaS-Anwendungen wirft neue Fragen auf: Wie werden Trainingsdaten verarbeitet? Welche Sicherheitsstandards gelten für KI-Modelle?
Vor diesem Hintergrund gewinnen standardisierte Verfahren zur Risikobewertung weiter an Bedeutung. LUY kann dabei helfen, diese neuen Anforderungen frühzeitig in die eigene Governance zu übernehmen und flexibel auf regulatorische Entwicklungen zu reagieren.
Fazit
SaaS Security ist keine isolierte Disziplin, sondern muss integraler Bestandteil einer durchdachten IT-Governance sein. Checklisten und Assessment-Fragebögen sind ein guter Ausgangspunkt, um systematisch Risiken zu erfassen und Compliance sicherzustellen. Entscheidender Erfolgsfaktor ist jedoch die Verankerung in einer zentralen Architekturplattform wie LUY. Nur so lassen sich Sicherheit, Transparenz und Handlungsfähigkeit in einer wachsenden SaaS-Landschaft dauerhaft sicherstellen.