SaaS Security: Schutz in der vernetzten IT-Landschaft – und wie LUY dabei hilft
Software-as-a-Service (SaaS) ist längst ein integraler Bestandteil moderner Unternehmens-IT. Anwendungen wie Microsoft 365, Salesforce oder ServiceNow bilden heute das digitale Rückgrat unzähliger Geschäftsprozesse. Die Vorteile liegen auf der Hand: schnelle Implementierung, hohe Skalierbarkeit und geringe Betriebskosten. Doch mit der zunehmenden Verbreitung steigt auch das Risiko: Datenlecks, Schatten-IT, Fehlkonfigurationen und mangelnde Sichtbarkeit gefährden die Sicherheit sensibler Informationen.
Genau hier setzt SaaS Security an. Das ist ein strategischer Ansatz, der Organisationen hilft, ihre cloudbasierten Anwendungen ganzheitlich abzusichern. Dieser Artikel erklärt die Grundlagen von SaaS Security, ordnet sie im Kontext aktueller Sicherheitsanforderungen ein und zeigt auf, welche zentrale Rolle ein Enterprise Architecture Management (EAM)-Tool wie LUY dabei spielt.
Was genau ist SaaS Security?
SaaS Security bezeichnet alle Maßnahmen, die der Sicherung von cloudbasierten Software-Anwendungen und den darin verarbeiteten Daten dienen. Dabei geht es nicht nur um technische Vorkehrungen wie Verschlüsselung oder Zugangskontrollen, sondern auch um Governance, Compliance und ein durchgängiges Verständnis der eingesetzten Systeme. Anders als bei lokal installierter Software liegt die Verantwortung für den Schutz der Anwendung nicht mehr vollständig beim Unternehmen selbst.
Vielmehr teilen sich Anbieter und Kunden die Verantwortung – das sogenannte Shared-Responsibility-Modell. Während der SaaS-Anbieter für die Infrastruktur, den Betrieb und die Basissicherheit der Plattform sorgt, obliegt es dem Unternehmen, die Nutzung der Anwendungen sicher zu gestalten. Dazu gehört die Verwaltung von Benutzerrechten und Identitäten, die Absicherung sensibler Daten gegen unautorisierte Zugriffe, die Kontrolle über Schnittstellen (APIs) und Datenflüsse sowie die Einhaltung regulatorischer Anforderungen wie DSGVO, HIPAA oder ISO 27001.
Warum SaaS Security immer wichtiger wird
Sehr wahrscheinlich wird der Anteil von SaaS an den weltweiten Softwareausgaben bis 2026 auf über 60 Prozent steigen. Die damit einhergehende Komplexität der Systemlandschaften und das steigende Maß an Dezentralisierung fordern neue Sicherheitskonzepte. Klassische Schutzmaßnahmen wie Firewalls oder Endpoint Protection greifen hier zu kurz. Unternehmen brauchen Transparenz über ihre SaaS-Nutzung, klare Richtlinien für deren Einsatz und Mechanismen zur Risikobewertung.
Die wichtigsten Risiken im SaaS-Umfeld
Viele Organisationen unterschätzen die potenziellen Gefahren, die mit der Nutzung von SaaS-Anwendungen einhergehen. Zu den häufigsten Sicherheitsrisiken zählen unkontrollierte Schatten-IT, fehlende Transparenz, unzureichende Zugriffskontrollen, Fehlkonfigurationen und Compliance-Verstöße.
Fachbereiche schließen oft eigenständig SaaS-Verträge ab, ohne die IT-Abteilung einzubeziehen. Das führt zu einem Wildwuchs an Anwendungen ohne zentrale Steuerung oder Sicherheitsprüfung. In komplexen IT-Landschaften wissen Unternehmen oft nicht, welche Anwendungen genutzt werden, welche Daten wohin fließen und wie diese abgesichert sind. Ohne vollständiges Inventar fehlt die Grundlage für effektive Schutzmaßnahmen. Nicht selten behalten ehemalige Mitarbeitende ihre Zugangsdaten oder erhalten aktuelle Nutzer zu weitreichenden Berechtigungen.
Solche Lücken eröffnen Angriffsflächen. Viele Sicherheitslücken entstehen durch falsch eingerichtete SaaS-Anwendungen, etwa offene APIs, falsch konfigurierte Rollenmodelle oder fehlende Verschlüsselung. Werden personenbezogene Daten in einem Drittland verarbeitet oder fehlen Löschkonzepte, drohen Verstöße gegen Datenschutzvorgaben mit teils empfindlichen Sanktionen.
Wie lässt sich SaaS Security strategisch verankern?
Ein nachhaltiger Schutz beginnt mit der richtigen Strategie. Dazu gehört zunächst ein vollständiger Überblick über die eingesetzten Anwendungen. Nur wenn Unternehmen genau wissen, welche SaaS-Tools im Einsatz sind, können sie deren Risiken bewerten und gezielt absichern. In der Praxis bewährt sich ein mehrstufiger Ansatz: Zunächst erfolgt die Discovery, also die Erfassung aller genutzten SaaS-Anwendungen inklusive Schatten-IT.
Im nächsten Schritt steht die Klassifikation nach geschäftlicher Relevanz, Sensibilität der Daten und Kritikalität. Darauf aufbauend folgt eine Risikoanalyse, bei der potenzielle Schwachstellen und Eintrittswahrscheinlichkeiten identifiziert werden. Anschließend werden Governance-Strukturen aufgebaut: klare Richtlinien und Prozesse für den SaaS-Einsatz. Abschließend sorgt kontinuierliches Monitoring für die laufende Überwachung und Anpassung der Sicherheitsmaßnahmen.
EAM als Schlüssel zur SaaS Security
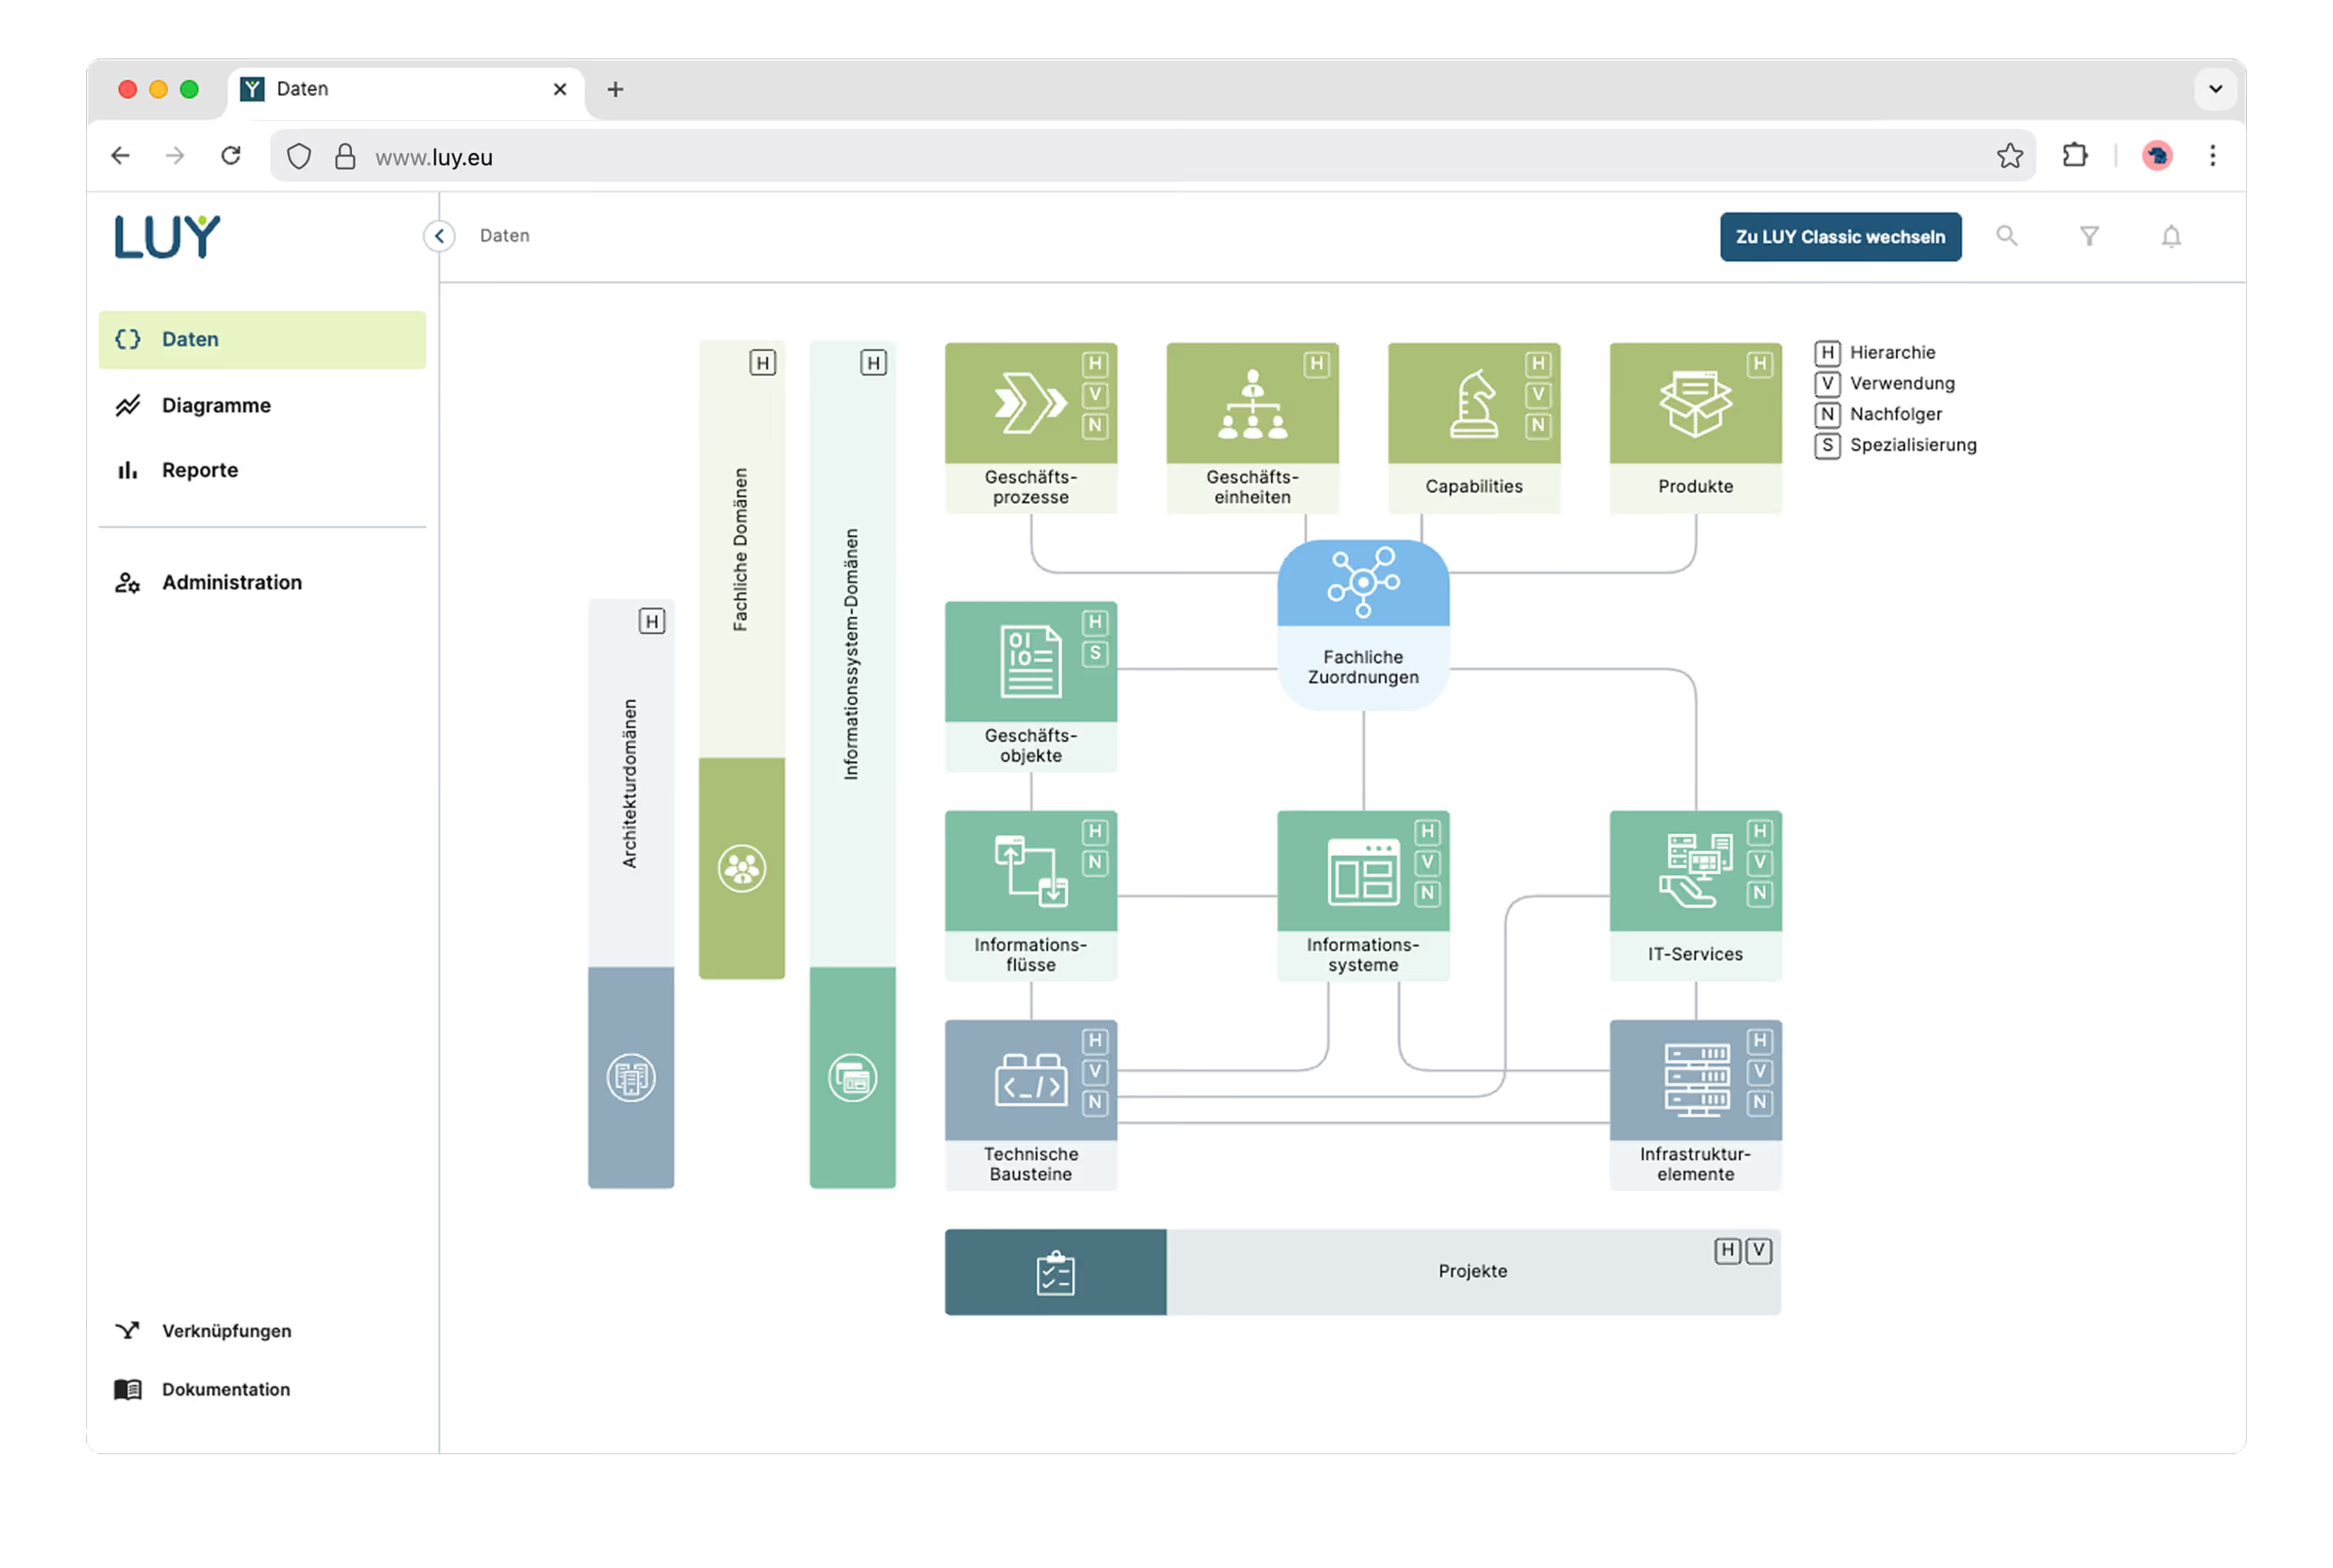
An dieser Stelle kommt Enterprise Architecture Management ins Spiel. Denn ohne strukturierte, aktuelle Dokumentation lassen sich weder Risiken erkennen noch Sicherheitsmaßnahmen systematisch etablieren. Tools wie LUY helfen dabei, Transparenz in die Anwendungslandschaft zu bringen, Verantwortlichkeiten klar zuzuordnen und Sicherheit integrativ in die Architekturarbeit einzubinden. LUY ermöglicht es Unternehmen, alle SaaS-Anwendungen zentral zu erfassen, deren Datenflüsse zu dokumentieren und Wechselwirkungen sichtbar zu machen.
Über die Darstellung in Capability Maps oder Informationsflussdiagrammen wird schnell erkennbar, welche Prozesse betroffen sind, welche Schnittstellen existieren und wo sensible Daten verarbeitet werden. Dabei unterstützt LUY nicht nur die Dokumentation, sondern auch die Bewertung der Anwendungen: Wie kritisch ist eine Anwendung für den Geschäftsbetrieb? Welche Sicherheitsanforderungen gelten? In welchen regulatorischen Rahmen sind sie eingebettet? Diese Fragen lassen sich in LUY fundiert beantworten – dank hinterlegter Metamodelle, frei definierbarer Merkmale und flexibler Auswertungsmöglichkeiten.
SaaS Governance in LUY etablieren
Ein zentrales Element für die Absicherung von SaaS-Landschaften ist Governance – also die klare Regelung von Zuständigkeiten, Richtlinien und Kontrollmechanismen. LUY bietet hierfür umfassende Möglichkeiten. Rollen und Verantwortlichkeiten lassen sich für jede Anwendung hinterlegen. Es können Governance-Attribute gepflegt werden, etwa zur Datenklassifikation oder zur Einhaltung spezifischer Normen. Kritische Anwendungen können mit besonderen Prüfpflichten versehen werden. Die Integration in bestehende Prozesse – zum Beispiel das Onboarding neuer Tools – ist problemlos möglich. Dadurch wird nicht nur die Sicherheit verbessert, sondern auch die Basis für Audits, interne Kontrollen und Compliance-Berichte geschaffen.
LUY als Brücke zwischen IT und Security
Sicherheitsfragen lassen sich nicht isoliert betrachten – sie berühren Architektur, Betrieb, Fachbereiche und Management gleichermaßen. LUY unterstützt Unternehmen dabei, eine gemeinsame Sprache und ein gemeinsames Verständnis zu etablieren.
Durch die konsistente Darstellung von Abhängigkeiten, Verantwortlichkeiten und Risikoeinschätzungen wird deutlich, wo Handlungsbedarf besteht und welche Maßnahmen sinnvoll sind. Gerade bei der Einführung oder Ablösung von SaaS-Anwendungen ist es entscheidend, Sicherheitsaspekte frühzeitig zu berücksichtigen. LUY hilft hier, Entscheidungsvorlagen zu erstellen, Szenarien durchzuspielen und auf Basis fundierter Architektur- und Governance-Daten zu agieren.
Technologische Ergänzungen
LUY ist kein Sicherheitswerkzeug im engeren Sinne, sondern ein Fundament für strategische Steuerung. In der Praxis sollte es mit weiteren Tools kombiniert werden, etwa mit Security Information and Event Management (SIEM) für die zentrale Sammlung und Analyse von sicherheitsrelevanten Ereignissen, Cloud Access Security Broker (CASB) zur Kontrolle über Datenflüsse zwischen Endnutzern und SaaS-Anwendungen oder SSPM-Lösungen zur kontinuierlichen Bewertung der Sicherheitslage von SaaS-Anwendungen. Durch die Kombination mit LUY lassen sich die Erkenntnisse dieser Tools sinnvoll in die Gesamtarchitektur integrieren und im Kontext der Geschäftsprozesse interpretieren.
Fazit
Der Schutz von SaaS-Anwendungen ist keine rein technische Disziplin. Er erfordert Transparenz, klare Prozesse und ein integratives Verständnis der IT-Landschaft. Mit einem Enterprise Architecture Management Tool wie LUY schaffen Unternehmen die Voraussetzung, um SaaS Security nicht punktuell, sondern strukturiert und dauerhaft umzusetzen. Dabei geht es nicht nur um technische Sicherheit, sondern um ein strategisches Sicherheitsverständnis – im Sinne von Governance, Risikomanagement und Business Continuity.
LUY bietet die notwendige Basis, um SaaS-Anwendungen im gesamten Lebenszyklus zu begleiten, Risiken fundiert zu bewerten und Sicherheitsanforderungen mit den Zielen der Organisation zu verzahnen. Wer seine IT-Landschaft ernsthaft schützen will, kommt an einem professionellen EAM-Ansatz nicht vorbei – und LUY liefert hierfür das passende Werkzeug.